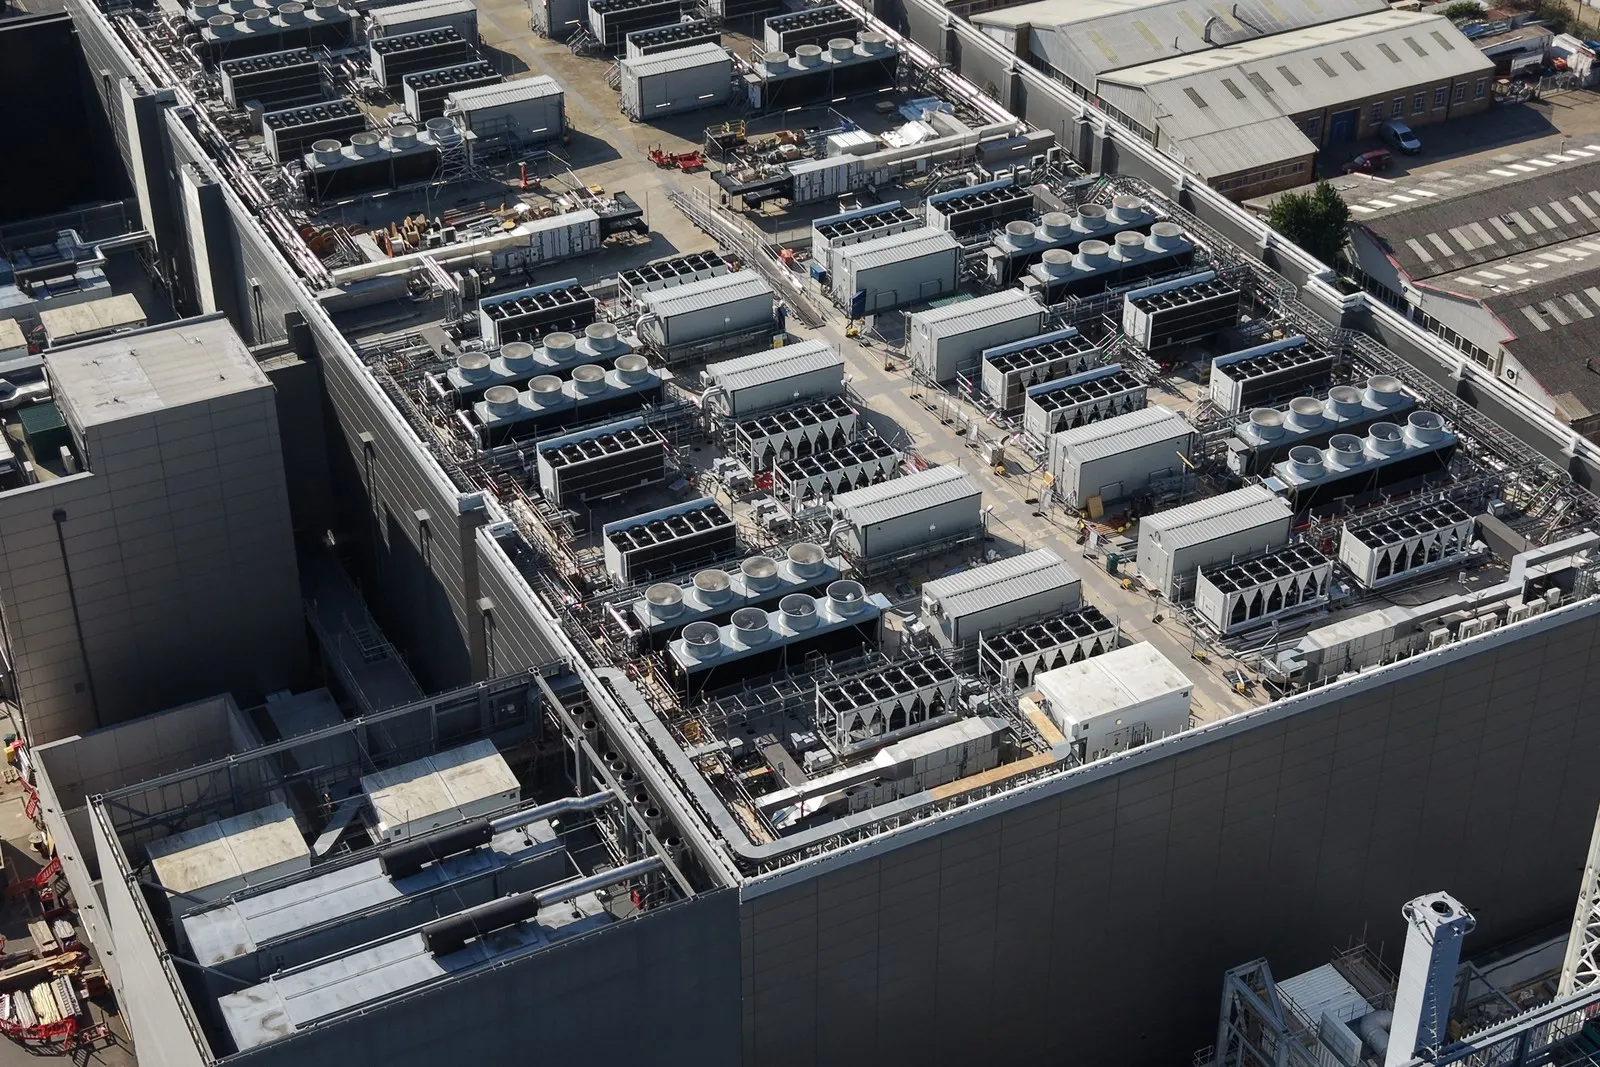
Cyberangriffe auf die Technik kritischer Infrastruktur sind nicht unüblich. Rechenzentren bilden hier keine Ausnahme. Doch gibt es einen umfassenden Schutz der Kälte- und Lüftungsanlagen dieser Gebäude und wie sieht dieser aus?
Rund 2.000 Rechenzentren (RZ) gibt es hierzulande, Tendenz steigend. Das geht aus einem aktuellen Bericht des Bundeswirtschaftsministeriums hervor. Darin heißt es außerdem, dass Deutschland europaweit der größte Standort für digitale Infrastruktur ist. Zudem würde die Künstliche Intelligenz eine immer stärkere Rolle bei RZ spielen. Die KI sorge für eine steigende Nachfrage an Rechenleistung, Speicherkapazität und Datenübertragung.
Daten sind sensibel. Dementsprechend müssen sie geschützt werden sowie die Server-Racks als Speichermedien. Dafür sorgen Kälte- und Lüftungsanlagen, ohne die ein RZ nicht auskommt. Allerdings wird mit zunehmendem Datenvolumen auch die Frage nach dem Schutz der RZ, der Racks und auch der Kälte- und Lüftungsanlagen immer relevanter.
Es stellt sich daher auch die Frage, wie sicher die Kälteanlagen vor möglichen Cyberangriffen sind und welche Sicherheitsmaßnahmen Bauherren und Betreiber von RZ in jedem Fall durchführen sollten. Denn theoretisch kann ein Cyberangriff die Kälte- und Lüftungstechnik manipulieren und somit das gesamte RZ lahmlegen. Für Kommunen und Gemeinden sowie für Krankenhäuser und Flughäfen und weitere sensible Infrastruktur wäre das ein Dilemma.
„Allerdings gibt es keinen vollumfänglichen Schutz vor Cyberangriffen“, betont Werner Metterhausen, Sicherheitsberater bei der Von Zur Mühlen’sche (VZM), einem Unternehmen, das sich laut eigenen Angaben auf die Planung, Bewertung und Weiterentwicklung sicherheitsrelevanter Infrastrukturen in Organisationen und Unternehmen spezialisiert hat.

Metterhausen geht davon aus, dass die Steuerung der meisten Kälte- und Lüftungsanlagen in den RZ auf dem Betriebssystem Linux basieren, einem Open-Source-System, „dessen Idee es ist, dass jeder an einem bestimmten Objekt seinen Teil an der Programmierung leisten kann“, so Metterhausen. Linux ist nach Ansicht des Sicherheitsberaters sinnvoll, da für seine Nutzung keine Lizenzgebühren erhoben werden und Programmierer Zugriff auf die Quellen haben. „Hersteller der Anlagen können so exakt die Steuerung bauen, die sie vermarkten möchten. Wenn Betreiber von Rechenzentren besondere Anpassungen der Kälte- und Lüftungsanlagen benötigen können sie genau die geforderten Modifikationen bekommen, weil der Anbieter „alles in seiner Hand hat“, erläutert Metterhausen. Bei Betriebssystemen wie zum Beispiel Windows oder Apple iOS kauft man ein in sich geschlossenes Produkt, über dessen spezifischen Interna bei Aufbau und Funktionsweise man keine Kenntnisse hat.
Allerdings ist Linux bei allen Vorteilen auch ein nicht zu unterschätzender Risikofaktor. Durch seine Offenheit sind auch Details zu Schwachstellen bekannt. Die Wartung von außen ist mittlerweile in der modernen Gebäudetechnik angekommen. „Gleichzeitig ist das ein Problem moderner Gebäude, da dort zahlreiche infrastrukturrelevante Dinge drinstecken, die Fernwartung erlauben“, sagt Werner Metterhausen. Durch einen schlecht konfigurierten Fernwartungszugang könnten Angreifer an Regler der Anlagen kommen, und so die Kälte- und Lüftungstechnik in den RZ manipulieren.
Der Sicherheitsberater bei VZM geht jedoch noch einen Schritt weiter. „Es ist wichtig, dass in einem Gebäude wie zum Beispiel in einem Rechenzentrum mehrere voneinander unabhängige Netze geschaffen werden.“ Durch Firewalls sind diese voneinander getrennt.“ Metterhausen empfiehlt mit Blick auf die Netzunterteilung einen risikoorientierten Ansatz. „Bei der Kälte- und Lüftungstechnik geht es darum, die Funktion der Anlagen zu schützen“, so der Berater. Es muss ausgeschlossen werden, dass die Regler nicht manipuliert werden und so das Gebäude geschützt wird. Ebenso müsse sichergestellt werden, dass Daten der Anlagen auf sicherem Weg in die Cloud des Herstellers transportiert werden.
Jörg Schulz, ebenfalls Sicherheitsberater bei der VZM, sieht indes ein weiteres Problem. „Leider wurden die Kälte- und Lüftungsanlagen in den Rechenzentren vernetzt.“ Aus Sicht der Hersteller der Anlagen mache dies Sinn. Sie würden den bestmöglichen Komfort als Argument anbringen. „Durch die Vernetzung kann man die Feuchte, die Temperatur sowie die Raumkonditionen an den verschiedenen Standorten anschauen und darauf einwirken“, so Schulz. Auf den höheren Komfort hätten sich zahlreiche Betreiber eingelassen. „Damit einher geht jedoch auch, dass man durch die Fernwartung von außen auf die Anlagen eingreifen kann“, erläutert der Sicherheitsberater.

Der Schutz der Funktion hat auch für Jörg Schulz oberste Priorität. Allerdings ist er kein Freund von Funknetzen. In einem Fachbeitrag einer Publikation des Informationsdienstes für Sicherheit in Wirtschaft und Verwaltung spricht er sich gegen die Kommunikation per Bluetooth oder NFC (Near Field Communication) aus. Gleichzeitig schreibt er, dass man unnötige Einfallstore bereits mit einfachen Mitteln weglassen kann. In seinem Artikel bezieht er sich allerdings auf Leistungsschalter, die in einer Schaltanlage bestimmte Funktionen erfüllen müssen. Wenn dafür eine Kommunikation mit anderen Betriebsmitteln oder Steuerungen notwendig ist, gebe es sichere und drahtgebundene Lösungen, die Stabilität und Funktionssicherheit gewährleisten. Darüber hinaus könne man durch sogenannte Penetrationstests nachweisen, ob Systeme und Anlagen sicher sind. „Ein angemessenes und vernünftiges Maß an Sicherheit ist aber nur dann gegeben, wenn genügend finanzielle Mittel sowie personelle und zeitliche Ressourcen in die Tests investiert werden“, betont Jörg Schulz.
Werner Metterhausen hat in einem Fachbeitrag derselben Publikation des Informationsdienstes für Sicherheit in Wirtschaft und Verwaltung Sicherheitsmaßnahmen definiert, die einerseits auf Kälte- und Lüftungsanlagen in RZ zutreffen und die andererseits die Gebäudetechnik im Allgemeinen betreffen.