Wie Fernzugänge zum Sicherheitsrisiko werden können
Angriffe auf Supermarktkälteanlagen in Frankreich zeigen Sicherheitsrisiken vernetzter Steuerungen. Behörden und Hersteller empfehlen Schutzmaßnahmen.
--1x1--v1nqyndv.png?f=webp)
Anzeige
Angriffe auf Supermarktkälteanlagen in Frankreich zeigen Sicherheitsrisiken vernetzter Steuerungen. Behörden und Hersteller empfehlen Schutzmaßnahmen.
Die Fernüberwachung gehört in vielen gewerblichen Kälteanlagen zum Betriebsalltag. Temperaturen, Alarmmeldungen und Betriebszustände lassen sich aus der Ferne kontrollieren, Anlagenparameter bei Bedarf verändern. Das erleichtert Wartung und Störungsbehebung. Werden die dafür eingesetzten Steuerungssysteme jedoch nicht ausreichend geschützt, können Unbefugte dieselben Funktionen missbrauchen. Die Cyberangriffe auf Hunderte Supermärkte in Frankreich im Oktober 2026 haben die möglichen Folgen deutlich gemacht. Der Fall lenkt den Blick auf bekannte Schwachstellen, veraltete Steuerungstechnik und die Frage, wie sich Fernwartungszugänge wirksam absichern lassen.
Bei den Angriffen, die am 12. Oktober 2026 bekannt wurden, verschafften sich Unbefugte Zugriff auf Steuerungssysteme von Kälteanlagen französischer Supermärkte. Die Nachrichtenagentur Reuters berichtete von rund 350 betroffenen Märkten. In mehreren Geschäften mussten Lebensmittel entsorgt werden, nachdem die Temperaturen in Kühl- und Tiefkühlbereichen angestiegen waren.
Nach Medienberichten wurden dabei unter anderem Temperatur-Sollwerte und Einstellungen der Abtauung verändert. Eine abschließende behördliche Untersuchung, die den technischen Ablauf sämtlicher Angriffe dokumentiert, liegt bislang nicht öffentlich vor.
Die Vorfälle verdeutlichen, welche Folgen unbefugte Eingriffe in eine Anlagensteuerung haben können. Wird ein Temperatur-Sollwert verändert, kann die Regelung vom vorgesehenen Betriebszustand abweichen. Manipulierte Abtauzeiten können ebenfalls zu Temperaturproblemen führen, etwa wenn Abtauvorgänge zu häufig oder übermäßig lange stattfinden.
Ein Cyberangriff muss somit nicht zur vollständigen Abschaltung einer Kälteanlage führen, um Schäden zu verursachen. Bereits die Veränderung einzelner Betriebsparameter kann die Einhaltung der erforderlichen Lagertemperaturen gefährden.
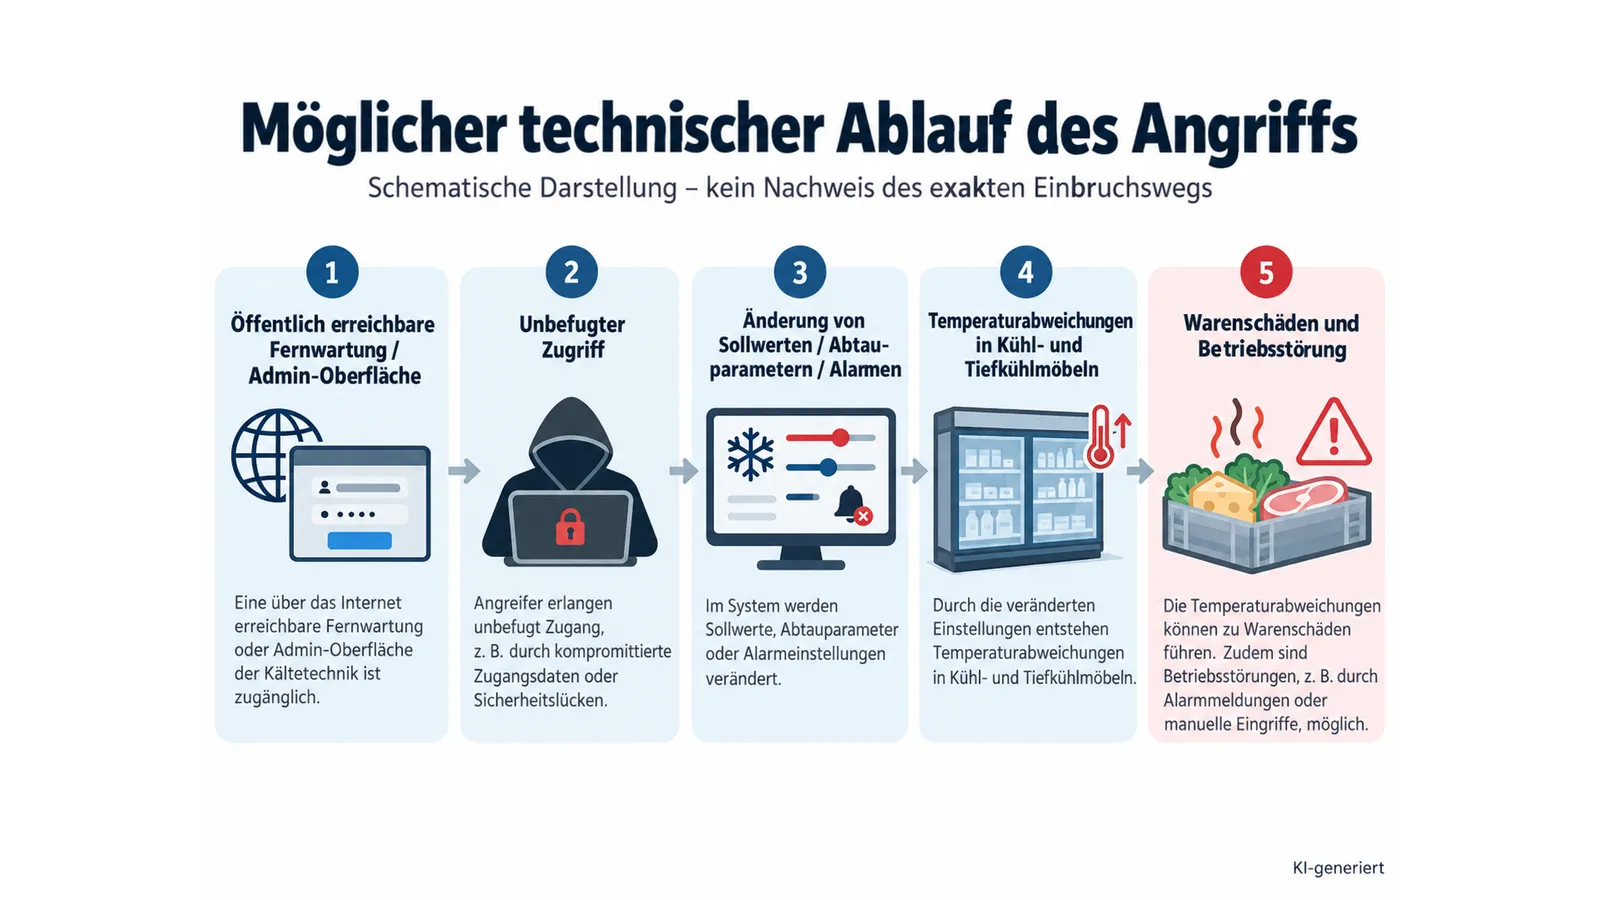
Die französische Cybersicherheitsbehörde ANSSI reagierte am 12. Oktober mit einer Warnmeldung ihres Computer Emergency Response Teams CERT-FR. Darin bestätigte die Behörde zahlreiche Kompromittierungen von Fernsteuerungen für Kälteanlagen. Genannt werden die Danfoss-Baureihen AK-SM und AK-SC sowie die Produktfamilien Copeland XWEB und Dixell XWEB.
Besonders kritisch bewertet die Behörde die unmittelbare Erreichbarkeit von Administrationsoberflächen über das öffentliche Internet. Dies widerspreche grundsätzlich anerkannten Sicherheitspraktiken.
Solche Schnittstellen ermöglichen berechtigten Nutzern den Zugriff auf Anlagenfunktionen und Konfigurationen. Sind sie unmittelbar über das Internet erreichbar, können sie auch von Unbefugten angesprochen werden. Ob daraus ein erfolgreicher Angriff entsteht, hängt unter anderem von der Authentifizierung, der eingesetzten Softwareversion und möglichen Sicherheitslücken ab.
Der konkrete Zugangsweg ist bislang nicht für sämtliche betroffenen Systeme öffentlich geklärt. Die Warnung des CERT-FR beschreibt die betroffenen Steuerungsfamilien und erforderliche Schutzmaßnahmen, führt die Vorfälle jedoch nicht auf eine bestimmte, nachweislich ausgenutzte Schwachstelle zurück.
Unabhängig davon ist die öffentlich erreichbare Administrationsoberfläche einer Kälteanlagensteuerung ein bekanntes Sicherheitsrisiko. Welche Angriffsmöglichkeiten dadurch entstehen können, zeigen Untersuchungen zur Sicherheit solcher Systeme.
Eine Untersuchung des Cybersicherheitsunternehmens Claroty liefert dazu konkrete technische Erkenntnisse. Dessen Forschungsteam Team82 veröffentlichte am 9. August 2026 eine Analyse der Danfoss-Plattform AK-SM 800A, die unter anderem zur zentralen Überwachung und Steuerung gewerblicher Kälteanlagen eingesetzt wird.
Die Forscher identifizierten drei Schwachstellen in der webbasierten Administrationsoberfläche. Eine davon betraf einen alternativen Authentifizierungsmechanismus, mit dem sich die reguläre Passwortprüfung umgehen ließ. Eine weitere Schwachstelle konnte nach erfolgreicher Anmeldung die Ausführung von Betriebssystembefehlen ermöglichen. Die dritte betraf die Konfiguration des integrierten Webservers und konnte unter bestimmten Voraussetzungen dessen Verfügbarkeit beeinträchtigen.
Die Schwachstellen sind unter den Kennungen CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452 dokumentiert. Danfoss veröffentlichte bereits 2025 entsprechende Sicherheitskorrekturen. Die erste Schwachstelle wurde nach Herstellerangaben mit Firmwareversion 4.2 behoben. Für die beiden weiteren ist mindestens Version 4.3.1 erforderlich.
Die Sicherheitsforscher untersuchten außerdem die Erreichbarkeit der Steuerungen über das Internet. Mithilfe öffentlich verfügbarer Suchdienste für vernetzte Geräte stellten sie fest, dass zahlreiche Administrationsoberflächen der untersuchten Plattform unmittelbar erreichbar waren.
Für Angreifer kann eine solche Konfiguration den Zugang erheblich erleichtern. Anstatt zunächst in das interne Netzwerk eines Unternehmens eindringen zu müssen, können sie versuchen, öffentlich erreichbare Steuerungen direkt anzugreifen.
Ein Zusammenhang zwischen den von Claroty dokumentierten Schwachstellen und den Angriffen auf französische Supermärkte ist bislang nicht nachgewiesen. Die Untersuchung zeigt jedoch, welche Risiken entstehen, wenn Steuerungssysteme mit Sicherheitslücken über das öffentliche Internet erreichbar sind.
Neben der Absicherung von Fernzugängen spielt der Softwarelebenszyklus der eingesetzten Geräte eine wichtige Rolle. Gewerbliche Kälteanlagen werden häufig über viele Jahre betrieben. Ihre Steuerungstechnik kann dabei das Ende der Softwareunterstützung erreichen, während die eigentliche Kälteanlage weiterhin funktioniert.
Auch bei den Angriffen in Frankreich rückten ältere Steuerungssysteme in den Fokus. Der Hersteller Copeland veröffentlichte im Oktober 2026 einen Sicherheitshinweis zu seinen XWEB-Systemen. Darin bestätigte das Unternehmen eine Schwachstelle bei einer älteren Generation von XWEB-EVO-Steuerungen.
Diese Geräte werden nicht mehr vermarktet und haben nach Herstellerangaben das Ende ihres Servicelebenszyklus erreicht. Neue Softwareversionen und Sicherheitskorrekturen werden für diese Generation nicht mehr bereitgestellt.
Copeland empfiehlt deshalb, XWEB-EVO-Geräte unverzüglich vom öffentlichen Internet zu trennen und eine Migration auf die weiterhin unterstützte Plattform XWEB PRO zu planen. Bis dahin sollen Betreiber die letzte für ihr jeweiliges XWEB-EVO-Modell verfügbare Softwareversion installieren. Diese Maßnahme ersetzt allerdings keine fehlenden Sicherheitskorrekturen.
Auch bei XWEB PRO darf die Administrationsoberfläche nach Herstellerangaben nicht unmittelbar über das öffentliche Internet erreichbar sein.
Für Betreiber bedeutet dies, dass die kältetechnische Funktionsfähigkeit einer Anlage allein kein ausreichendes Kriterium für den sicheren Weiterbetrieb ihrer Steuerungstechnik ist. Ebenso muss geprüft werden, ob der Hersteller die eingesetzte Software weiterhin unterstützt und verfügbare Sicherheitsupdates installiert wurden.
Die zentrale Empfehlung des CERT-FR lautet, die unmittelbare Erreichbarkeit von Kälteanlagensteuerungen über öffentliche IP-Adressen zu beseitigen. Der Fernzugriff soll anschließend ausschließlich über ein gesichertes Virtual Private Network (VPN) oder ein anderes geschütztes Netzwerk erfolgen.
Ein VPN ermöglicht den Zugriff auf interne Systeme über einen verschlüsselten Verbindungskanal. Dadurch muss die Administrationsoberfläche der Steuerung nicht selbst öffentlich erreichbar sein.
Copeland empfiehlt für seine XWEB-Systeme ausdrücklich, öffentliche IP-Adressen, Portweiterleitungen und eine dem Internet zugewandte demilitarisierte Zone (DMZ) als direkte Zugangswege zu vermeiden. Stattdessen sollen nur autorisierte Nutzer über einen abgesicherten VPN-Zugang auf das System zugreifen können.
Für dringende Fälle nennt das CERT-FR eine Übergangslösung: Eine Firewall kann so konfiguriert werden, dass nur bestimmte IP-Adressen berechtigter Kältefachbetriebe auf die Steuerung zugreifen dürfen. Die Behörde betont allerdings, dass eine solche Beschränkung nicht als dauerhafte Absicherung betrachtet werden darf.
Ein VPN allein bietet zudem keinen vollständigen Schutz. Werden Zugangsdaten kompromittiert oder weisen die für die Fernwartung verwendeten Endgeräte Sicherheitslücken auf, können weiterhin Risiken bestehen. Deshalb müssen auch die Identifizierung berechtigter Nutzer, die Vergabe von Zugriffsrechten und die Absicherung der verwendeten Endgeräte berücksichtigt werden.
Ein weiterer Bestandteil der Absicherung ist die Trennung der Kälteanlagensteuerung von anderen Bereichen des Unternehmensnetzwerks.
Copeland empfiehlt für seine XWEB-Systeme den Betrieb in einem eigenen Netzwerksegment. Dies kann beispielsweise über ein virtuelles lokales Netzwerk (VLAN) erfolgen. Der Hersteller nennt dabei insbesondere die Trennung von Büroarbeitsplätzen, Kassensystemen und öffentlich zugänglichen WLAN-Netzen.
Eine solche Segmentierung ermöglicht es, die Kommunikation zwischen verschiedenen Netzwerkbereichen gezielt zu beschränken. Dadurch kann das Risiko reduziert werden, dass Angreifer nach der Kompromittierung eines anderen IT-Systems unmittelbar auf die Kälteanlagensteuerung zugreifen können.
Allerdings bewirkt die Einrichtung eines VLAN allein noch keine vollständige Abschottung. Entscheidend ist, welche Verbindungen zwischen den Netzwerksegmenten zugelassen werden und wie diese kontrolliert sind.
Ebenso wichtig ist die Benutzerverwaltung. Copeland empfiehlt individuelle Benutzerkonten und eine Beschränkung der Berechtigungen auf die jeweils erforderlichen Aufgaben. Administrative Rechte sollen nur denjenigen Personen zur Verfügung stehen, die sie tatsächlich benötigen.
Die ergänzende Anleitung von Dixell France enthält hierzu konkrete Hinweise für XWEB PRO und XWEB EVO. So lassen sich beispielsweise externe Dienstleisterkonten mit einem Ablaufdatum versehen. Nach diesem Datum wird das jeweilige Konto automatisch deaktiviert. Damit können Zugriffsrechte zeitlich auf den tatsächlichen Servicebedarf begrenzt werden.
Nicht mehr benötigte Benutzerkonten sollten deaktiviert oder gelöscht werden. Auch voreingestellte Passwörter müssen geändert werden. Dixell France weist ausdrücklich darauf hin, dass XWEB PRO und XWEB EVO mit werkseitig vorgegebenen Anmeldedaten ausgeliefert werden.
Bei der Passwortverwaltung gibt es zudem Unterschiede zwischen den Produktgenerationen. XWEB PRO verfügt über eine konfigurierbare Passwortsicherheitsrichtlinie. XWEB EVO bietet diese Funktion nach Angaben von Dixell France nicht, sperrt jedoch einen Zugang für fünf Minuten, wenn innerhalb von fünf Minuten fünf fehlerhafte Anmeldeversuche erfolgen.
Für die Absicherung von Servicezugängen empfiehlt sich daher eine auf den jeweiligen Steuerungstyp abgestimmte Benutzer- und Berechtigungsverwaltung.
Zur Absicherung gehört nicht nur der Schutz vor unbefugten Zugriffen. Ebenso wichtig ist es, Veränderungen an der Anlagenkonfiguration zu erkennen.
Das CERT-FR fordert Betreiber ausdrücklich dazu auf, die vollständige Konfiguration der betroffenen Steuerungen zu überprüfen. Besonderes Augenmerk soll dabei auf den Einstellungen der Abtauintervalle liegen.
Copeland empfiehlt für seine XWEB-Systeme darüber hinaus die Kontrolle von Temperatur-Sollwerten, Alarmgrenzen und Abtauparametern. Auch die Alarmweiterleitung sollte überprüft und ihre Funktion durch eine Testalarmierung sichergestellt werden.
Diese Maßnahmen sind besonders wichtig, weil eine kompromittierte Steuerung nicht zwangsläufig vollständig ausfällt. Sie kann weiterhin Betriebsdaten anzeigen und Steuerbefehle ausführen, obwohl einzelne Parameter nicht mehr den vorgesehenen Einstellungen entsprechen.
Ein weiterer Bestandteil der Vorsorge sind regelmäßige Sicherungskopien der Anlagenkonfiguration. Copeland empfiehlt, solche Sicherungen nach einem festgelegten Zeitplan und nach wesentlichen Änderungen zu erstellen und Kopien außerhalb der Steuerung aufzubewahren.
Dabei ist zu beachten, dass nicht sämtliche Betriebsdaten automatisch in einer Konfigurationssicherung enthalten sind. Dixell France weist darauf hin, dass eine vollständige Sicherung der XWEB-Systemkonfiguration weder die historischen Betriebsdaten noch die Parameter der angeschlossenen Regler umfasst. Letztere müssen bei Bedarf gesondert gesichert werden.
Diese Unterscheidung ist für die Wiederherstellung einer Anlage wesentlich. Eine vorhandene Sicherungsdatei bedeutet nicht zwangsläufig, dass damit auch sämtliche kältetechnischen Einstellungen und aufgezeichneten Betriebsdaten wiederhergestellt werden können.
Besteht der Verdacht auf eine Kompromittierung, empfiehlt Copeland außerdem, die tatsächlichen Temperaturen der gelagerten Produkte direkt zu überprüfen. Denn manipulierte Sollwerte oder Alarmgrenzen können die Lebensmittelsicherheit beeinträchtigen.
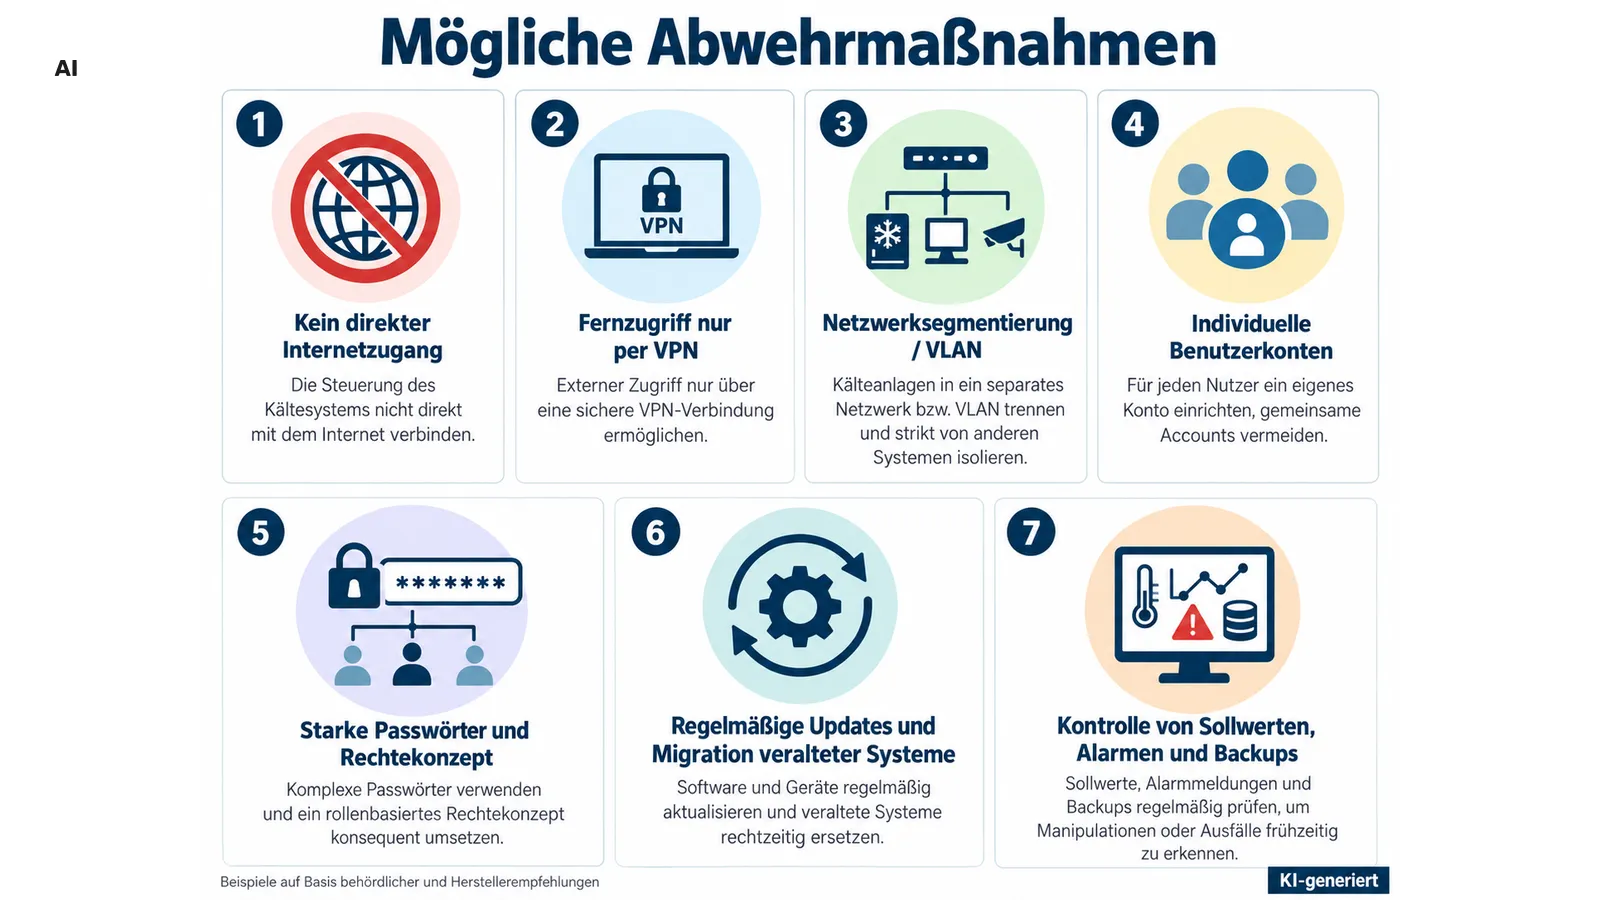
Regelmäßige Softwareaktualisierungen sind ein weiterer Bestandteil der Absicherung. Dabei müssen jedoch die betrieblichen Anforderungen der Kälteanlage berücksichtigt werden.
Dixell France empfiehlt, vor einer Aktualisierung die installierte Softwareversion zu dokumentieren und eine vollständige Sicherung der Systemkonfiguration zu erstellen. Das Unternehmen weist außerdem darauf hin, dass der XWEB-Supervisor während der Aktualisierung neu startet und die Temperaturaufzeichnung dabei für einige Minuten unterbrochen wird.
Daher sollen entsprechende Arbeiten nach Möglichkeit außerhalb der regulären Betriebszeiten geplant werden. Nach dem Neustart muss überprüft werden, ob die neue Softwareversion korrekt installiert wurde und die Erfassung der Betriebsdaten wieder funktioniert.
Bei XWEB PRO können verfügbare Aktualisierungen je nach Netzwerkkonfiguration direkt über den Update-Dienst des Herstellers oder durch das Einspielen einer zuvor heruntergeladenen Datei installiert werden.
Bei XWEB EVO empfiehlt Copeland, bis zum Austausch der Steuerung die letzte verfügbare Softwareversion für das jeweilige Modell zu verwenden. Da die Produktgeneration das Ende ihres Servicelebenszyklus erreicht hat, werden dadurch jedoch keine nachträglich entdeckten Sicherheitslücken behoben, für die keine Korrekturen mehr entwickelt werden.
Für bereits kompromittierte Steuerungen beschreibt das CERT-FR ein mehrstufiges Vorgehen. Zunächst soll die unmittelbare Erreichbarkeit über das Internet beseitigt werden. Dabei weist die Behörde darauf hin, dass vor einer Unterbrechung der Datenübertragung zum Kältedienstleister auch bestehende vertragliche Versicherungsbedingungen zu prüfen sind.
Für betroffene Danfoss-Geräte nennt die Behörde anschließend einen Neustart. Bei anderen kompromittierten Systemen empfiehlt sie das Zurücksetzen auf Werkseinstellungen. Danach müssen die Geräte entsprechend den Herstellervorgaben neu konfiguriert und abgesichert werden.
Diese Empfehlungen sind gerätespezifisch zu verstehen. Welche Maßnahmen im Einzelfall erforderlich sind, hängt vom Steuerungstyp, der Softwareversion und dem Zustand des Systems ab.
Für möglicherweise kompromittierte XWEB-EVO-Geräte beschreibt Copeland ein gesondertes Vorgehen. Nach der Isolation vom öffentlichen Internet sollen zunächst vorhandene Benutzerkonten, Berechtigungen und Systemeinstellungen dokumentiert werden. Diese Informationen können für die anschließende Untersuchung des Vorfalls erforderlich sein.
Anschließend empfiehlt der Hersteller die Wiederherstellung aus einer Sicherung, die vor dem vermuteten unbefugten Zugriff erstellt wurde. Steht keine geeignete Sicherung zur Verfügung, müssen Benutzerkonten, Berechtigungen und Anlagenparameter einzeln überprüft und gegebenenfalls korrigiert werden.
Dabei sind insbesondere die Alarmfunktionen und die für den kältetechnischen Betrieb relevanten Einstellungen zu kontrollieren. Nach Abschluss der Arbeiten sollte eine neue Konfigurationssicherung erstellt werden.
Das CERT-FR warnt ausdrücklich davor, ein kompromittiertes Gerät nach einem Werksreset unverändert wieder mit dem öffentlichen Internet zu verbinden. Zwar können durch das Zurücksetzen Veränderungen infolge eines Angriffs beseitigt werden. Bestehen die Sicherheitslücke oder der ungeschützte Fernzugang jedoch weiterhin, bleibt das System angreifbar.
Besonders kritisch ist dies bei Geräten, für die keine Sicherheitskorrekturen mehr verfügbar sind. Hier müssen Betreiber prüfen, ob sich durch zusätzliche Schutzmaßnahmen ein ausreichend sicherer Betrieb gewährleisten lässt oder ein Austausch der Steuerungstechnik erforderlich ist.
Die Angriffe auf französische Supermärkte verdeutlichen, dass die Sicherheit vernetzter Kälteanlagen nicht allein eine Aufgabe der IT-Abteilung ist. Betreiber, Anlagenbauer, Regelungstechniker und Kältefachbetriebe müssen gemeinsam sicherstellen, dass Steuerungen geschützt und Fernzugriffe kontrolliert werden.
Für Bestandsanlagen ergeben sich daraus konkrete Fragen: Welche Steuerungen sind installiert? Sind ihre Administrationsoberflächen unmittelbar über das Internet erreichbar? Werden die Geräte noch mit Sicherheitsupdates versorgt? Wie sind externe Servicezugänge abgesichert, und wer verwaltet die vergebenen Berechtigungen?
Ebenso sollte nachvollziehbar sein, wie Anlagenparameter und Alarmfunktionen kontrolliert werden und ob aktuelle, vertrauenswürdige Konfigurationssicherungen vorhanden sind. Bei Softwareaktualisierungen muss berücksichtigt werden, welche Funktionen während der Arbeiten vorübergehend nicht zur Verfügung stehen und wie der ordnungsgemäße Betrieb anschließend überprüft wird.
Die Digitalisierung der Kältetechnik und die Fernwartung bieten erhebliche Vorteile für den Anlagenbetrieb. Sie ermöglichen eine kontinuierliche Überwachung, erleichtern die Störungsdiagnose und können die Reaktionszeiten im Service verkürzen. Voraussetzung ist jedoch, dass die dafür notwendigen Kommunikationsverbindungen und Steuerungssysteme ausreichend geschützt sind.
Die Angriffe in Frankreich zeigen, dass Cybersicherheit deshalb bereits bei der Planung und Inbetriebnahme von Kälteanlagen berücksichtigt und während der gesamten Nutzungsdauer regelmäßig überprüft werden muss. Dazu gehört auch, die Verantwortlichkeiten zwischen Betreibern, Anlagenbauern und Serviceunternehmen eindeutig festzulegen. Denn mit der zunehmenden Vernetzung wird die Absicherung digitaler Steuerungen zu einem festen Bestandteil des sicheren Anlagenbetriebs. (pl)